- 5 мин
- 41
Россия, Китай и Иран: Лондон назвал главные киберугрозы для Британии
Британский центр кибербезопасности назвал Россию наиболее дерзким государственным киберпротивником Великобритании. В числе угроз – атаки на критическую инфраструктуру, шпионаж и использование искусственного интеллекта.
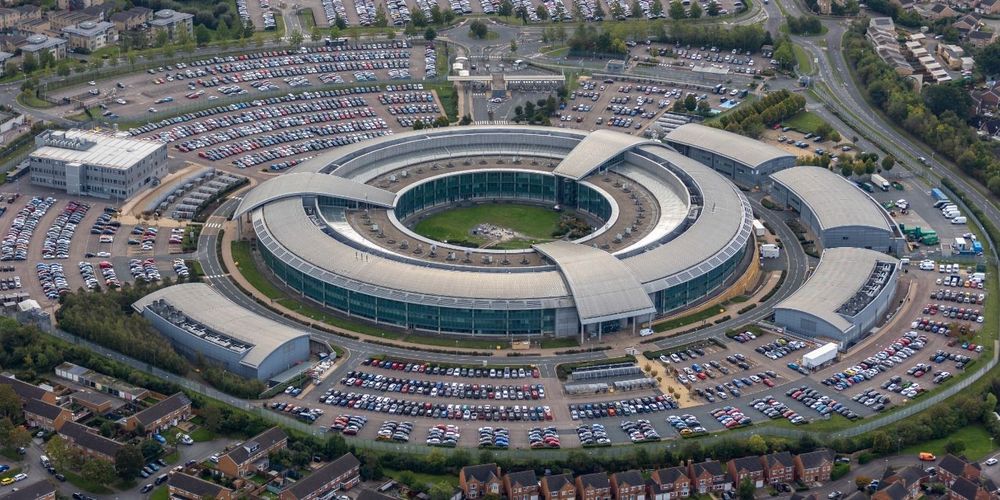
Национальный центр кибербезопасности Великобритании (NCSC), входящий в структуру разведывательного ведомства GCHQ, предупредил о растущей угрозе кибератак со стороны России, Китая и Ирана. В ежегодном обзоре российские кибероперации названы наиболее дерзкой государственной угрозой для страны. При этом Китай, по оценке британского ведомства, представляет наиболее сложный и систематический вызов в этой сфере.
Особое внимание NCSC уделил деятельности подразделения Центра 16 Федеральной службы безопасности России. По данным ведомства, связанные с ним хакеры якобы использовали уязвимости в интернет-маршрутизаторах, чтобы получать доступ к сетям организаций, работающих в сфере критической национальной инфраструктуры разных стран.
В июле 2026 года NCSC вместе с 18 международными партнерами из 12 стран выпустил совместное предупреждение о методах этой группы. В тот же день британские власти ввели санкции против 24 физических и юридических лиц, которых связали с разрушительными кибер- и гибридными операциями, в том числе с посредническими сетями российских спецслужб.
Еще один пример, приведенный в обзоре, – атака на энергетическую инфраструктуру Польши в декабре 2025 года. Великобритания и страны Евросоюза официально возложили ответственность за нее на ФСБ. По оценке NCSC, если бы операция оказалась успешной, без электричества могли остаться около 500 тысяч человек.
В британском центре отмечают, что кибероперации все чаще становятся инструментом государственной политики наряду с дипломатическим давлением, экономическими мерами, военной силой и информационными кампаниями. Их используют не только для кражи секретных данных, но и для вмешательства в политические процессы, шпионажа, нарушения работы инфраструктуры и нанесения экономического ущерба.
Китай
Несмотря на особое внимание к России, в докладе отдельно подчеркивается масштаб кибервозможностей Китая. NCSC называет его деятельность наиболее сложным и устойчивым кибервызовом для Великобритании.
По оценке ведомства, Пекин использует общегосударственный подход: сочетает возможности спецслужб, частных подрядчиков, законодательные инструменты и развитие технологий. Важнейшая цель таких операций – получение больших массивов данных, которые затем могут использоваться для обучения моделей искусственного интеллекта, развития технологических возможностей и получения стратегического преимущества.
В качестве примера NCSC приводит деятельность двух китайских технологических компаний, против которых британское правительство ввело санкции в декабре 2025 года. Одна из них, i-Soon, по данным ведомства, якобы атаковала более 80 государственных и частных информационных систем по всему миру и помогала другим участникам киберопераций. Другая, Integrity Technology Group, якобы поддерживала скрытую инфраструктуру, использовавшуюся для дальнейших атак.
Иран
Отдельный раздел обзора посвящен Ирану. По оценке NCSC, связанные с Тегераном группы продолжают демонстрировать способность проводить масштабные и неизбирательные кибероперации, способные нарушать работу информационных систем.
Британское ведомство рассматривает кибератаки не только как инструмент шпионажа, но и как способ давления и дестабилизации. В условиях международного кризиса подобные операции могут быстро усилиться и затронуть организации, которые в обычное время не являются главными целями атакующих.
Искусственный интеллект ускорит кибератаки
Еще одна важная тема доклада – использование искусственного интеллекта злоумышленниками. По данным NCSC, ИИ, автоматизация и рост вычислительных мощностей уже помогают атакующим быстрее выявлять уязвимости, выбирать цели и проводить операции.
Британский центр прогнозирует, что к 2028 году Китай, Россия и другие государства с высокой вероятностью будут регулярно применять ИИ в кибероперациях для достижения геополитических целей. Это может увеличить скорость и масштаб сложных атак.
Кроме того, NCSC считает весьма вероятным, что до 2028 года вредоносное программное обеспечение с использованием ИИ будет применено в атаке против критической инфраструктуры Великобритании. Ведомство также предупреждает о расширении возможностей для атак на фоне растущей зависимости государств от космических технологий.
В обзоре приводится и экономическая оценка: по данным британского правительства, вредоносная киберактивность обходится организациям страны примерно в 14,7 млрд фунтов стерлингов ежегодно. Среди наиболее серьезных долгосрочных рисков NCSC выделяет промышленный шпионаж и кражу коммерческих данных, которые могут подрывать инновации и конкурентоспособность британского бизнеса.